Assine tudo.
Integre em qualquer lugar.
Governe a assinatura de software em todos os artefatos, ferramentas, e equipes sem ficar preso a um único ecossistema.


Controle os lançamentos
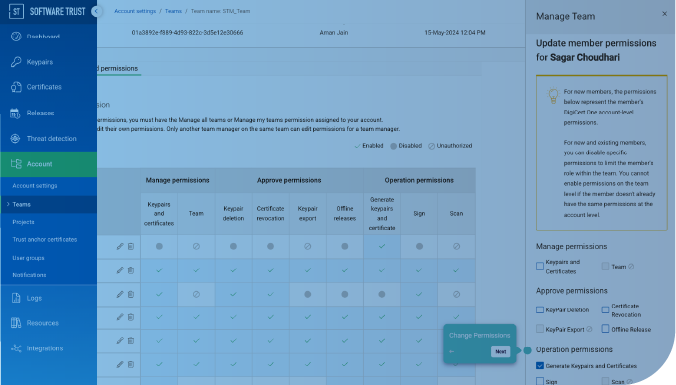
Defina quem pode assinar o quê, quando e porque, e padronize os controles entre repositórios, ferramentas e equipes.

Automatize em todos os lugares
Elimine a assinatura manual nos pipelines de CI/CD, integrada às ferramentas que as equipes já usam.

Proteja as chaves. Comprove a integridade.
Armazene chaves em HSMs compatíveis com FIPS e gere registros de auditoria que comprovem o que está assinado, por quem e quando.
Conheça o Software Trust Manager
Forneça política, proteção e comprovação para lançamentos seguros.

Rastreie cada assinatura
- Veja o status de assinatura em repositórios, pipelines e ambientes
- Rastreie cada assinatura até um proprietário, horário e política
- Use registros para resposta a incidentes e evidências de auditoria
Construído para versões seguras
Automatize a assinatura, aplique a governança e acompanhe o que é enviado em todas as
ferramentas para que as equipes lancem
software seguro com prova de auditoria.

Governe versões de software
Aplique a política de assinatura, gere saídas prontas para SBOM e capture a prova de auditoria para cada lançamento.

Equipes de desenvolvimento global
Padronize a assinatura entre regiões e pilhas de tecnologia com chaves centralizadas, aprovações e visibilidade.

Entrega orientada por CI/CD
Automatize a assinatura após as verificações de segurança para que as compilações sejam enviadas mais rápido, com menos tickets e gargalos.

Firmware, dispositivos e OT
Proteja a assinatura e as atualizações de firmware em todas as frotas com controles de verificação que reduzem o risco operacional e de segurança.
Reduza o risco e o esforço de lançamento
Fortaleça a segurança, acelere os lançamentos e comprove a conformidade, tudo a partir de
uma plataforma com governança.

Aumente a confiança
Saiba o que está assinado e o que não está em todos os artefatos antes do lançamento.

Reduza o esforço
Automatize a assinatura orientada por políticas no CI/CD, sem tíquetes, sem atrasos.

Comprove a prontidão para auditoria
Mostre quem assinou o quê, quando e sob qual política.

Proteja o acesso ao mercado
Atenda aos requisitos do setor e do governo com assinatura e logs de auditoria em conformidade.
Porque os líderes de segurança escolhem a DigiCert

“Agora, toda vez que fazemos um build de release, o Software Trust Manager o assina automaticamente, o coloca onde quer que seja necessário implantá-lo e protege ele”.
Insights para fortalecer sua estratégia de confiança
Guia
As 5 principais estratégias para proteger sua cadeia de suprimentos de software
Folha de dados
Folha de dados do Software Trust Manager
Estudo de caso
Estudo de caso do Canon Software Trust Manager
Questionário
Qual é o nível de maturidade da sua cadeia de suprimentos de software?
Guia
Políticas de assinatura escaláveis para equipes de software
Relatório
O estado da segurança da cadeia de suprimentos de software em 2026
Alcançando a excelência operacional
Veja o Software Trust Manager em ação
-
O provedor global mais confiável de soluções de TLS/SSL de alta garantia, PKI, IoT e assinatura.
-


-
© 2026 DigiCert, Inc. Todos os direitos reservados.
Repositório legal Auditorias WebTrust Termos de uso Política de Privacidade Acessibilidade Configurações de cookies