Signieren Sie alles.
Integrieren Sie überall.
Steuern Sie die Softwaresignatur über alle Artefakte, Tools und Teams hinweg, ohne sich auf ein einziges Ökosystem festzulegen.

Releases steuern
Definieren Sie, wer was, wann und warum signieren darf – und standardisieren Sie die Kontrollen über Repositories, Tools und Teams hinweg.

Überall automatisieren
Manuelle Signierung in CI/CD-Pipelines entfällt – integriert in die Tools, die Teams bereits verwenden.

Schlüssel schützen. Integrität nachweisen.
Speichern Sie Schlüssel in FIPS-konformen HSMs und generieren Sie Audit-Logs, die belegen, was, von wem und wann signiert wurde.
Software Trust Manager entdecken
Richtlinien, Schutz und Nachweise für sichere Releases bereitstellen.

Verfolgen Sie jede Signatur
- Sehen Sie den Signaturstatus in allen Repositories, Pipelines und Umgebungen
- Ordnen Sie jede Signatur einem Inhaber, Zeitpunkt und den entsprechenden Richtlinien zu
- Nutzen Sie Protokolle für die Reaktion auf Vorfälle und als Prüfungsnachweis
Für sichere Releases entwickelt
Automatisierte Signaturerstellung, Durchsetzung von Governance-Richtlinien und Nachverfolgung der Auslieferungen über alle
Tools hinweg, damit Teams
sichere Software mit Prüfnachweis veröffentlichen können.
Software-Releases verwalten
Durchsetzung der Signaturrichtlinie, Generierung von SBOM-fähigen Ausgaben und Erfassung des Prüfnachweises für jede Freigabe.
Globale Entwicklungsteams
Regions- und technologieübergreifende Standardisierung der Signaturprozesse mit zentralisierten Schlüsseln, Genehmigungen und Transparenz.
CI/CD-getriebene Bereitstellung
Automatisierte Signierung nach Sicherheitsprüfungen sorgt für schnellere Auslieferung der Builds – mit weniger Tickets und Engpässen.
Firmware, Geräte und OT
Schützen Sie die Firmware-Signierung und -Updates in Ihrer gesamten Flotte mit Verifizierungskontrollen, die das Betriebs- und Sicherheitsrisiko reduzieren.
Reduzieren Sie Release-Risiko und Routinearbeit
Mehr Sicherheit, schnellere Releases und Nachweis der Compliance – alles über eine
einzige, verwaltete Plattform.

Gesteigertes Kundenvertrauen
Vor der Veröffentlichung muss geklärt sein, welche Dokumente signiert sind und welche nicht.

Aufwand reduzieren
Automatisierte, richtlinienbasierte Signierung in CI/CD – keine Tickets, keine Verzögerungen.

Auditbereitschaft nachweisen
Zeigen Sie, wer was, wann und auf welcher Grundlage signiert hat.

Marktzugang schützen
Erfüllen Sie die Anforderungen von Branche und Regierung mit konformen Signatur- und Prüfprotokollen.
Warum Sicherheitsverantwortliche DigiCert wählen
„Jetzt signiert Software Trust Manager bei jedem Release-Build diesen automatisch, platziert ihn an dem benötigten Ort und sichert ihn.“
Einblicke zur Stärkung Ihrer Vertrauensstrategie
Leitfaden
Die fünf besten Strategien zur Sicherung Ihrer Software-Lieferkette
Holen Sie sich den Leitfaden
Datenblatt
Datenblatt für Software Trust Manager
Fallstudie
Fallstudie zum Canon Software Trust Manager
Quiz
Wie ausgereift ist Ihre Software-Lieferkette?
Leitfaden
Skalierbare Signaturrichtlinien für Software-Teams
Bericht
Der Stand der Sicherheit von Software-Lieferketten 2026
Operative Exzellenz bereitstellen
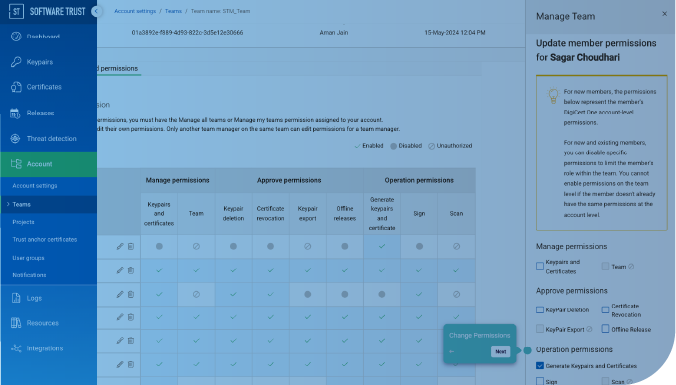
Sehen Sie den Software Trust Manager in Aktion
-
Der weltweit vertrauenswürdigste Anbieter für hochsichere TLS/SSL-, PKI-, IoT- und Signaturlösungen.
-


-
© 2026 DigiCert, Inc. Alle Rechte vorbehalten.
Rechtliches WebTrust-Audits Nutzungsbedingungen Datenschutz Barrierefreiheit Cookie-Einstellungen