서명을 최대로 활용하십시오.
어디서나 통합을 실행하십시오.
단일 생태계에 종속되지 않고 모든 아티팩트, 도구, 팀 전반에 걸쳐 소프트웨어 서명을 관리합니다.

릴리스 관리하기
서명 주체, 대상, 시점, 목적을 정의하고 리포지토리, 도구, 팀 전반의 통제 절차를 표준화합니다.

모든 위치에서 자동화 실행
CI/CD 파이프라인 전반의 수동 서명 단계를 없애고, 팀이 이미 사용 중인 도구와 통합합니다.

키를 보호합니다. 무결성을 증명합니다.
FIPS 표준을 충족하는 HSM에 키를 저장하고, 누가 언제 무엇에 서명했는지 증명하는 감사 로그를 생성합니다.
소프트웨어 트러스트 관리자 알아보기
안전한 릴리스를 위한 정책, 보호, 증거를 제공합니다.

모든 서명 추적
- 리포지토리, 파이프라인, 환경 전반의 서명 상태 확인
- 각 서명별 소유자, 시간, 정책 추적
- 사고 대응 및 감사 증거 확보를 위해 로그 활용
안전한 릴리스를 보장하기 위한 기능
서명 자동화, 거버넌스 시행, 모든 도구의
배포 과정 추적을 통해 팀이
감사 증거가 남는 안전한 소프트웨어를 릴리스할 수 있도록 합니다.
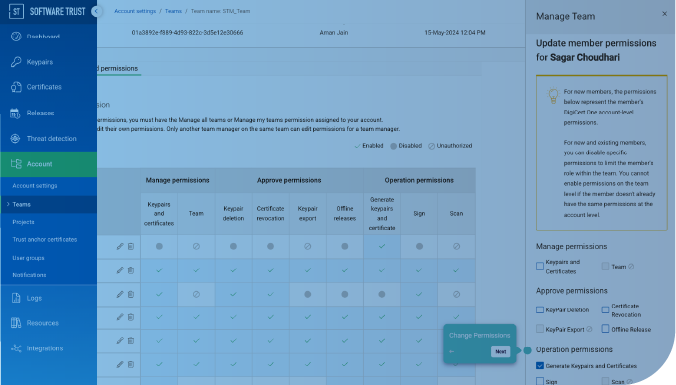
소프트웨어 릴리스 관리하기
서명 정책을 시행하고, SBOM 지원 결과물을 생성하고, 모든 릴리스에 대해 감사 증거를 확보합니다.
글로벌 개발팀
중앙 집중식 키, 승인, 가시성을 바탕으로 지역과 기술 환경 전반에서 서명 절차를 표준화합니다.
CI/CD 주도형 제공
보안 점검을 완료한 후 서명을 자동화하면 티켓과 병목 구간이 줄어 빌드 결과물을 보다 신속히 배포할 수 있습니다.
펌웨어, 디바이스, OT
운영 및 안전상 위험을 낮추는 검증 제어를 통해 여러 기기의 펌웨어 서명 및 업데이트 과정을 안전하게 유지합니다.
릴리스 관련 위험과 반복 업무 감소
단일 거버넌스 플랫폼에서 보안 강화, 릴리스 가속화,
규정 준수 증명 작업을 수행합니다.

신뢰도 향상
릴리스 이전에 모든 아티팩트의 서명 상태(완료/미완료)를 파악합니다.

반복 업무 감소
CI/CD에서 정책 중심의 서명을 자동화합니다(티켓 없음, 지연 없음).

감사 대비 증명
누가 언제 무엇에 서명했는지, 어떤 정책이 적용되는지 보여줍니다.

시장 접근성 보장
규정에 부합하는 서명과 감사 로그를 활용해 업계 및 정부 요건을 충족합니다.
비즈니스 결과
“이제 빌드를 릴리스할 때마다 소프트웨어 트러스트 관리자가 자동으로 서명하고, 배포할 위치에 배치하고, 안전하게 보호합니다.”
운영 우수성 실현
소프트웨어 트러스트 관리자의 기능 살펴보기
-
보증된 TLS/SSL, PKI, IoT 및 서명 솔루션을 제공하는 가장 신뢰할 수 있는 글로벌 공급업체
-


-
저작권 © 2026 DigiCert, Inc.. 판권 소유.
법률 자료 WebTrust 감사 이용약관 개인정보 보호정책 접근성 쿠키 설정 개인 정보 요청 양식